BitLocker 복구 키는 암호화된 Windows PC가 정상적으로 잠금을 풀지 못할 때 쓰는 48자리 숫자다. PC가 아직 켜질 때 ‘BitLocker 관리’에서 복구 키를 별도 위치에 백업하고, Microsoft 계정 또는 조직 계정에 저장된 키가 실제 장치의 키 ID와 맞는지 확인해야 한다. 같은 암호화 드라이브 안에만 저장하면 잠겼을 때 꺼낼 수 없다. [S1][S2]
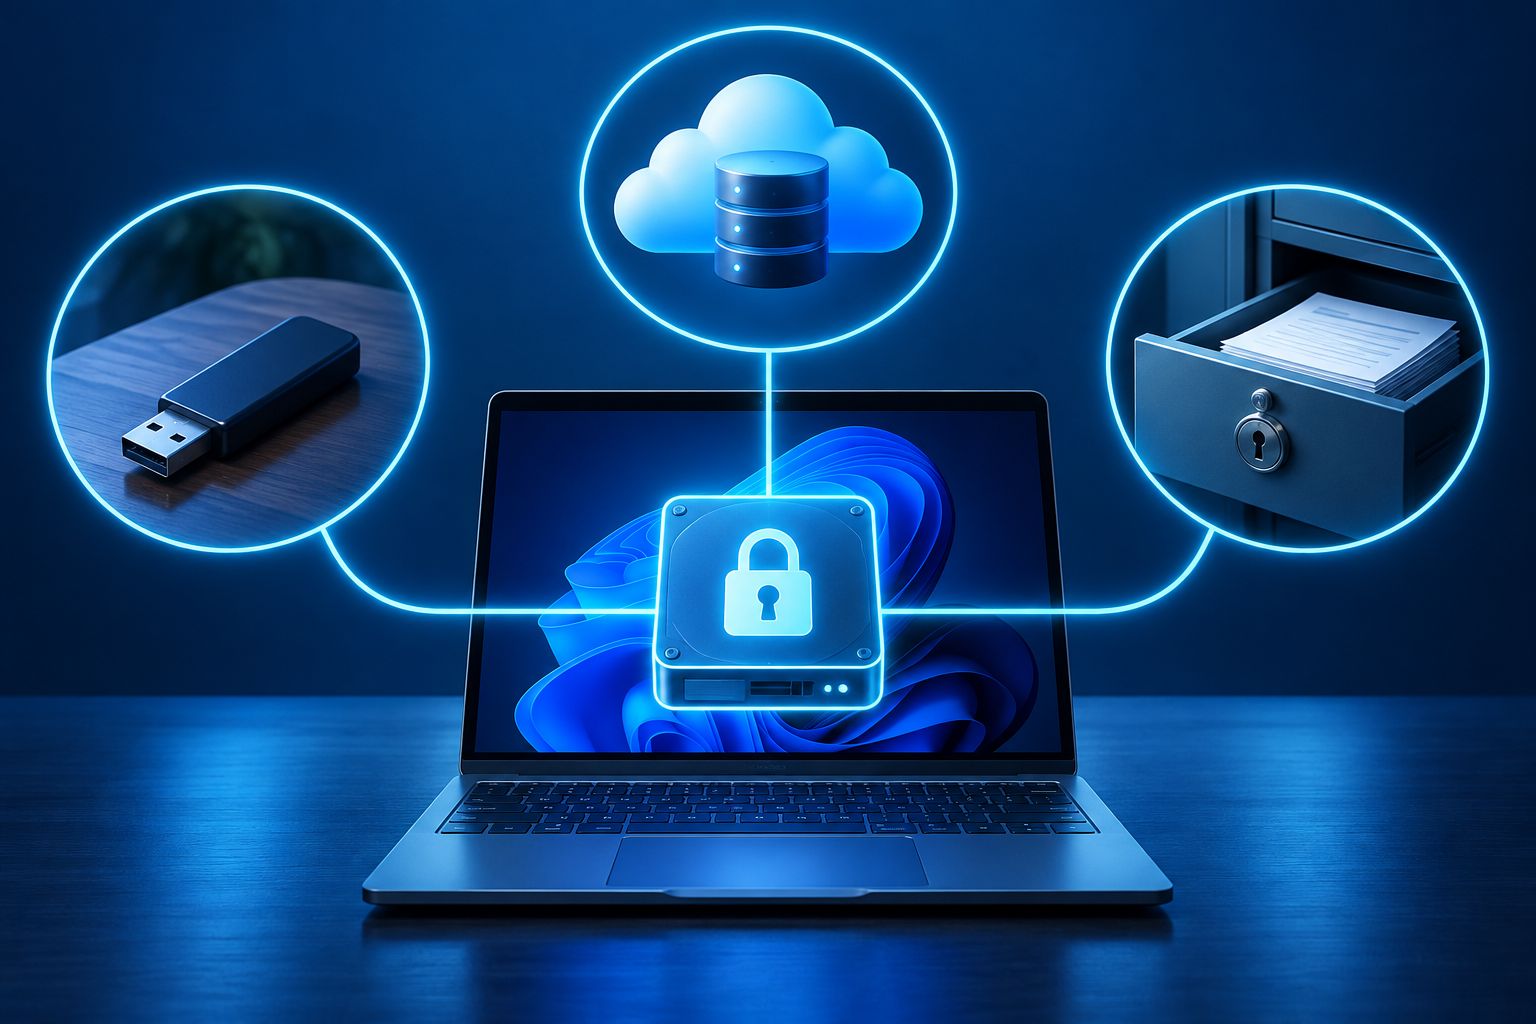
복구 키 사본은 암호화된 PC와 분리된 위치에 보관한다.
먼저 내 PC의 관리 주체를 구분한다
개인 Microsoft 계정으로 설정한 PC라면 복구 키가 그 계정에 자동 연결됐을 수 있다. 직장·학교가 관리하는 PC라면 조직 계정이나 IT 부서가 키를 관리할 수 있다. 다른 사람이 처음 설정한 PC라면 그 사람의 계정에 저장됐을 가능성도 있다. 따라서 ‘내 계정에 없으니 키가 없다’고 결론내리기 전에 누가 암호화를 켰는지부터 확인한다. [S2]
| 환경 | 첫 확인 위치 | 다음 행동 |
|---|---|---|
| 개인 Microsoft 계정 PC | 다른 기기에서 Microsoft 계정 복구 키 목록 | 장치 이름과 키 ID를 대조 [S2] |
| 직장·학교 관리 PC | 조직 계정의 장치 메뉴 또는 IT 부서 | 개인 계정 키와 섞지 않고 조직 절차 사용 [S2] |
| 로컬 계정·수동 설정 | 인쇄물, USB, 별도 파일 | PC와 떨어진 두 번째 위치에 추가 백업 [S1][S2] |
Windows가 열릴 때 추가 사본을 만든다
Windows 10 또는 11에서 시작 메뉴에 BitLocker를 입력하고 ‘BitLocker 관리’를 연다. 대상 드라이브 옆의 복구 키 백업을 선택한 뒤 Microsoft 계정, USB 플래시 드라이브, 파일, 인쇄 중 사용할 수 있는 위치를 고른다. 파일은 BitLocker로 암호화된 같은 드라이브에는 저장할 수 없다. 완료 후 저장 위치를 실제로 다시 열어 파일 또는 계정 항목이 존재하는지 확인한다. [S1]
USB 사본을 만들었다면 그 USB를 노트북 가방에 함께 넣지 않는다. 노트북과 키를 같이 잃으면 암호화가 보호하려던 상황에서 제3자가 둘을 함께 얻을 수 있다. 인쇄물도 PC 옆이 아닌 잠긴 별도 장소에 둔다. Microsoft는 여러 사본을 만들 수 있다고 안내하지만, 사본 수보다 서로 분리된 저장 위치가 중요하다. [S1]
잠금 화면에서는 키 ID부터 맞춘다
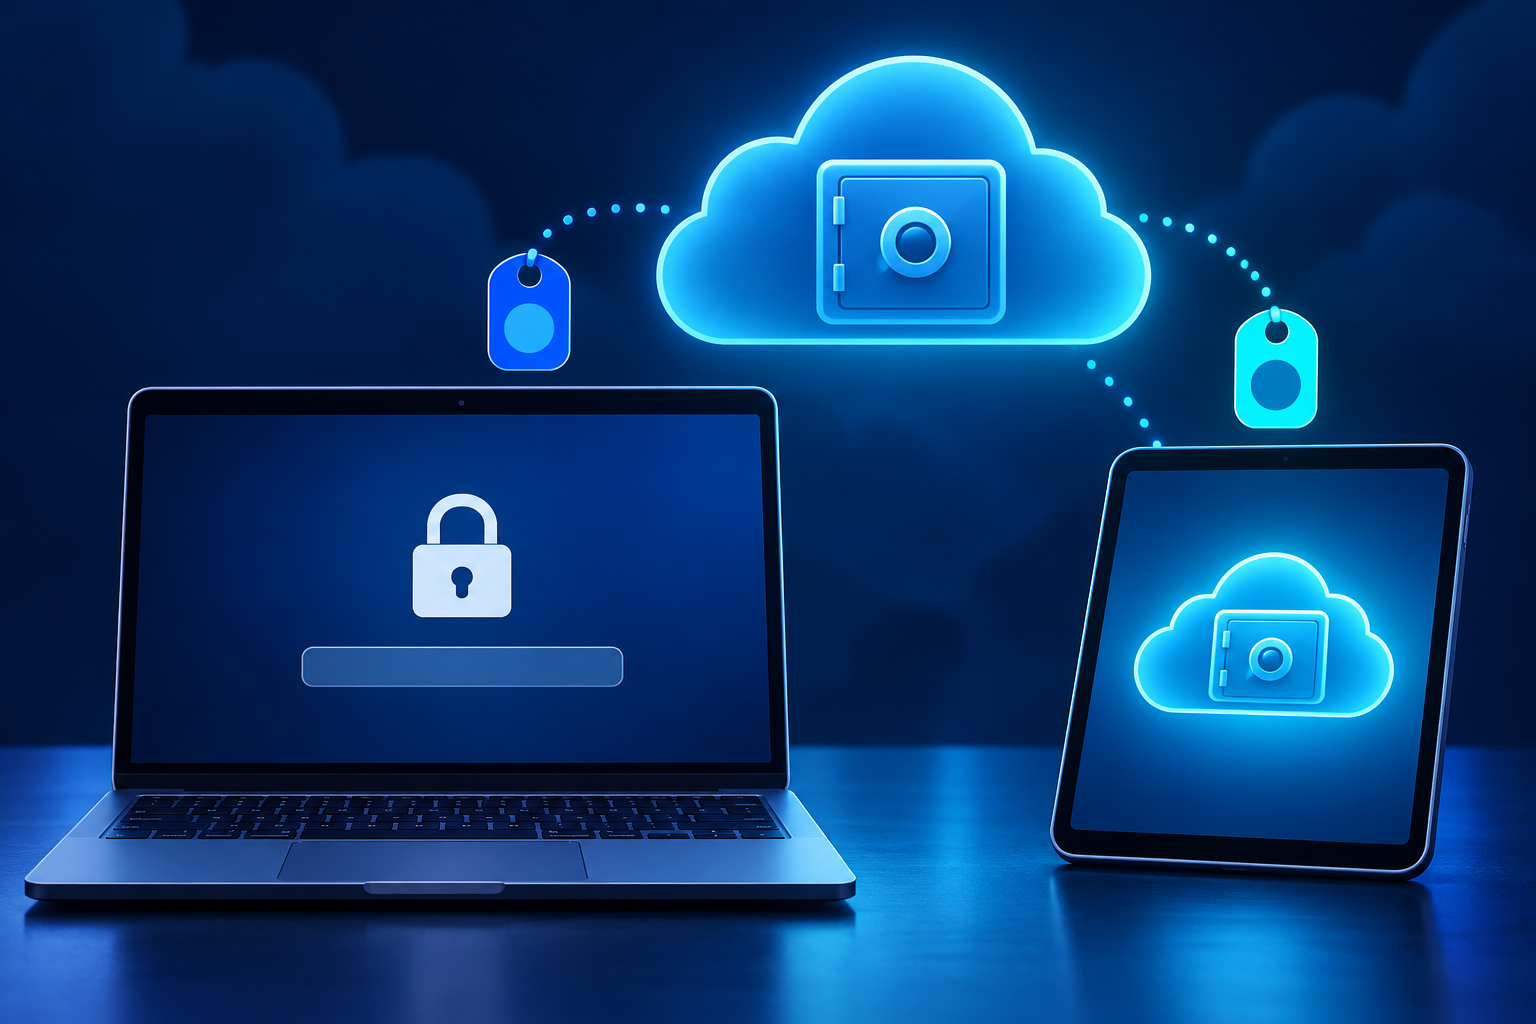
잠금 화면의 키 ID와 일치하는 복구 키를 선택한다.
복구 화면에 들어갔다면 먼저 표시된 복구 키 ID의 앞 8자리를 적는다. 다른 기기에서 개인 계정은 Microsoft 복구 키 페이지, 조직 계정은 조직 장치 페이지에 로그인해 같은 키 ID를 찾고 연결된 48자리 키를 입력한다. 키 ID 자체는 잠금을 푸는 키가 아니라 여러 키 중 맞는 항목을 찾는 표식이다. [S2]
Windows 11 버전 24H2부터는 복구 화면에 키와 연결된 Microsoft 계정의 힌트가 표시될 수 있다. 힌트가 있으면 어느 계정으로 로그인할지 정하는 데 쓰되, 화면에 보인 계정 일부를 복구 키로 착각하지 않는다. 계정에 키가 여러 개라면 반드시 ID를 대조한다. [S2]
개인 PC와 조직 PC의 경계를 넘지 않는다
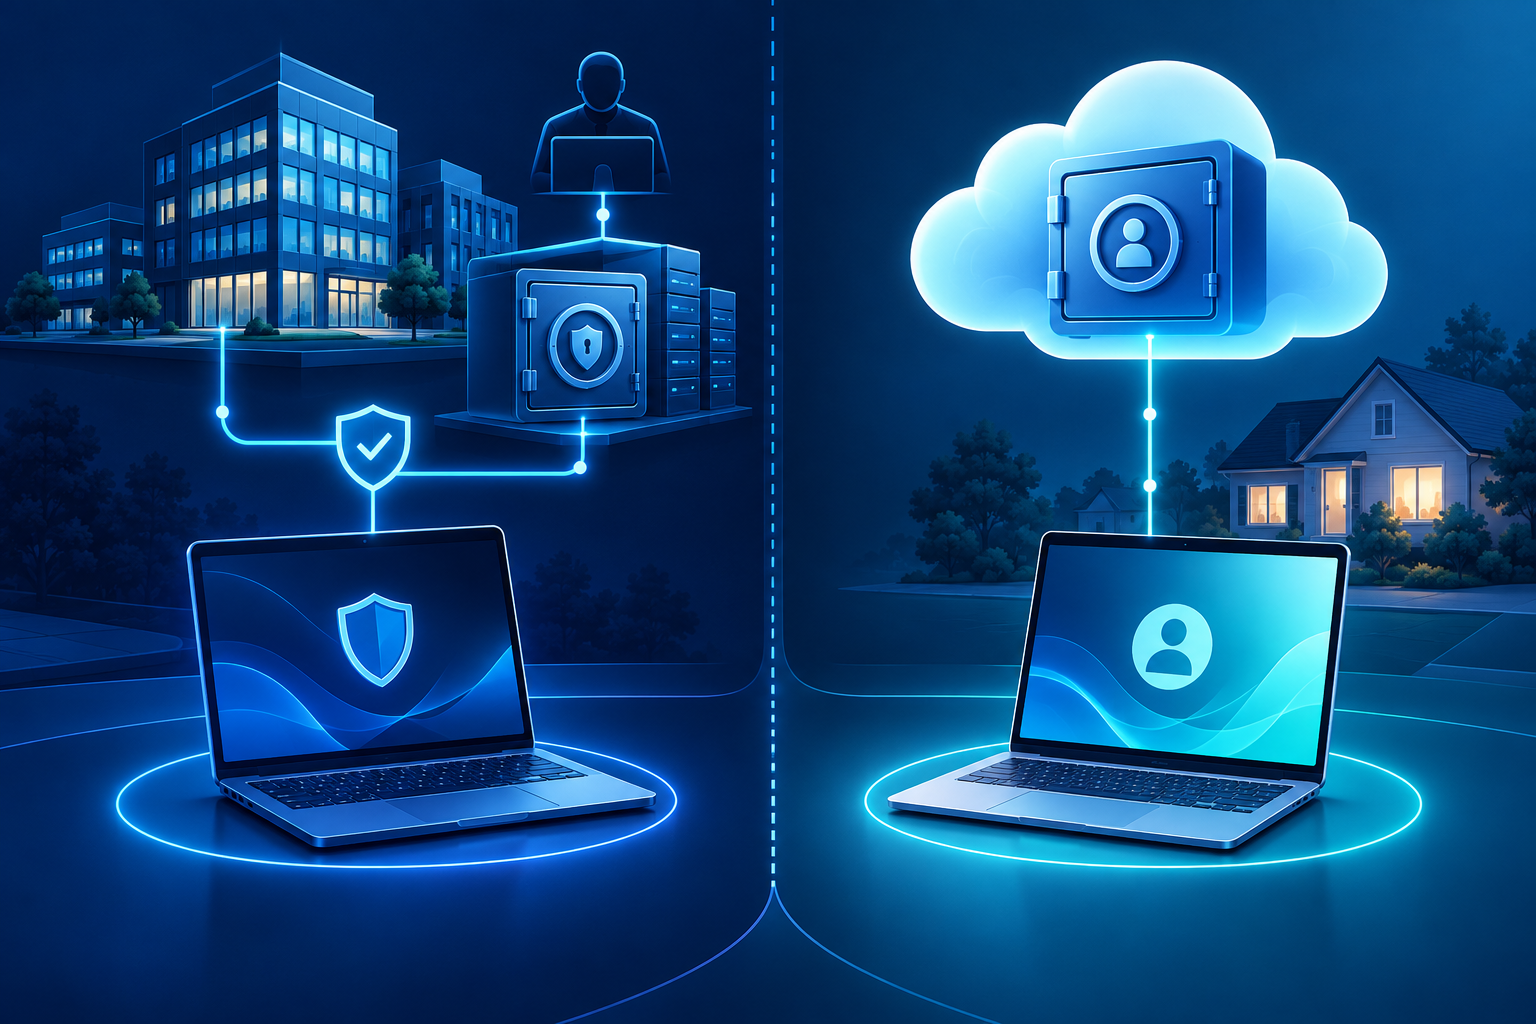
회사·학교에서 관리하는 복구 키와 개인 계정의 복구 키는 확인 주체와 경로가 다르다.
조직 장치는 정책상 사용자가 키를 직접 보지 못하고 IT 부서가 제공할 수 있다. 이때 개인 Microsoft 계정에 새로 연결하려고 관리 정책을 우회하지 않는다. 반대로 개인 PC를 과거 직장·학교 계정으로 설정했다면 그 조직 계정에 장치가 남아 있는지 확인한다. 장치 소유권과 데이터 권한이 불명확하면 키를 받은 뒤에도 조직 자료를 임의로 복사하지 않는다. [S2]
복구 키를 찾지 못하고 잠금을 요구하게 만든 변경도 되돌릴 수 없다면 Microsoft는 Windows 복구 옵션으로 장치를 초기화해야 하며, 이 과정은 파일을 제거한다고 밝힌다. 초기화를 ‘키 재생성’ 방법으로 오해하면 안 된다. Microsoft 지원도 분실한 키를 검색·제공·재생성할 수 없다. 그러므로 완료 기준은 키 텍스트를 어디엔가 저장한 것이 아니라, PC와 분리된 위치에서 해당 계정에 로그인하거나 파일을 열어 올바른 키 ID를 확인할 수 있는 상태다. [S1][S2]
출처
- [S1] Microsoft Support, Back Up Your BitLocker Recovery Key(Windows 10·11): https://support.microsoft.com/en-us/windows/security/encryption/back-up-your-bitlocker-recovery-key
- [S2] Microsoft Support, Find your BitLocker recovery key(Windows 10·11): https://support.microsoft.com/en-us/windows/finding-your-bitlocker-recovery-key-in-windows-6b71ad27-0b89-ea08-f143-056f5ab347d6
출처 확인일: 2026-09-30